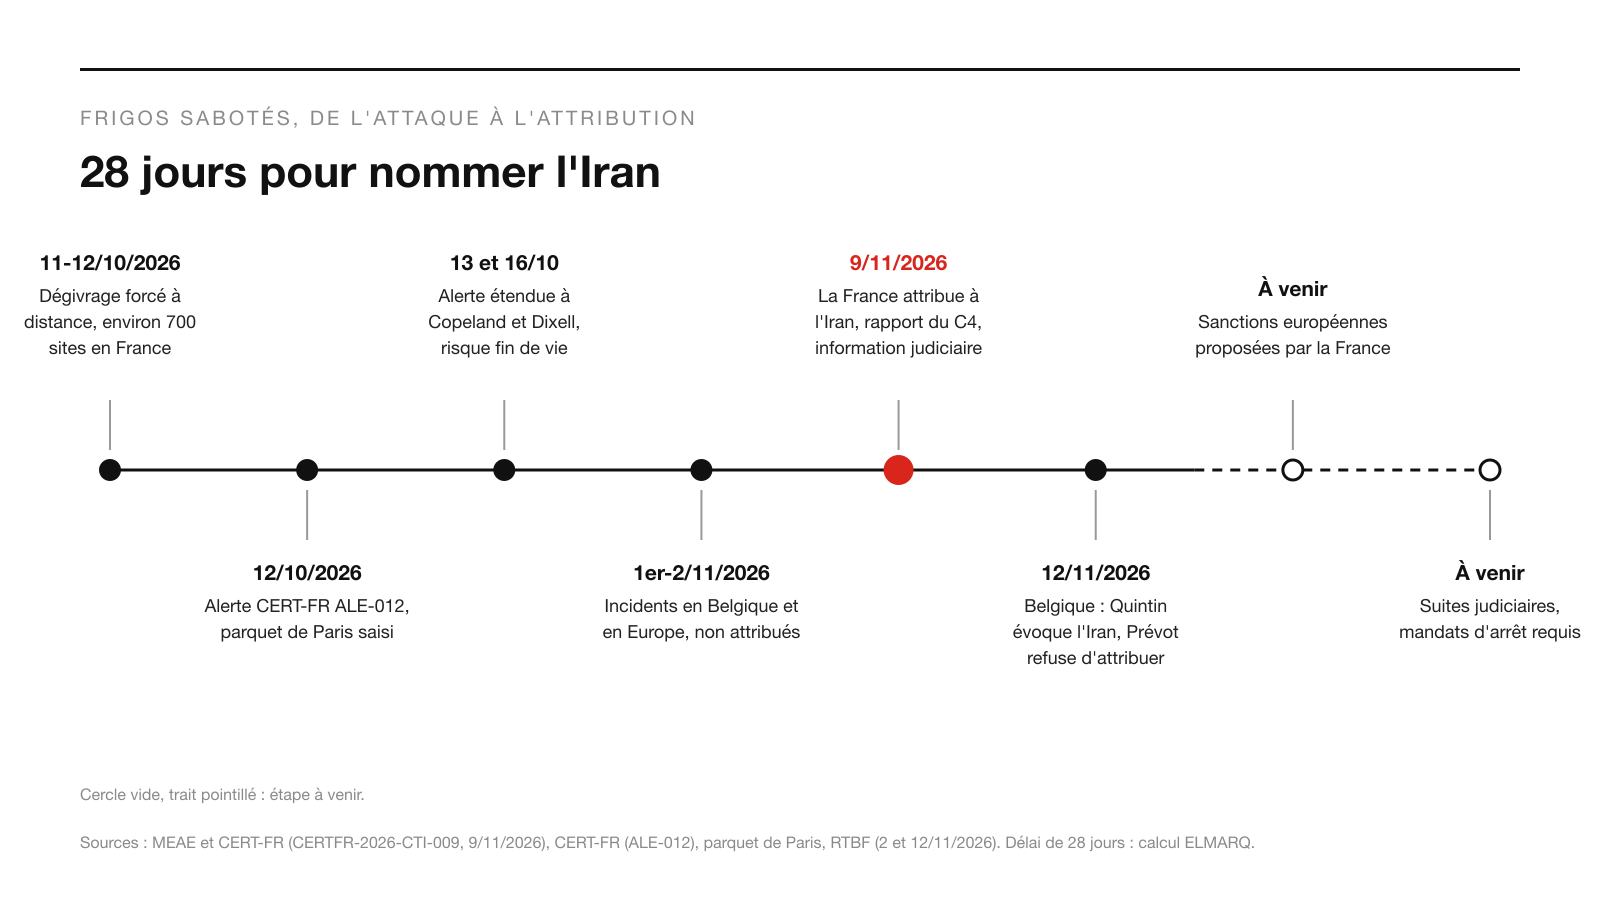
Le 9 novembre 2026, 28 jours après la nuit où les meubles frigorifiques de centaines de supermarchés français ont été poussés en dégivrage à distance, la France a désigné un responsable. Dans une déclaration du ministère de l’Europe et des Affaires étrangères, elle se dit « en mesure d’attribuer à l’Iran ces actions destructrices, mises en œuvre par l’unité cyberoffensive SHAHID KAVEH, affiliée au centre électronique et cyber du Corps des Gardiens de la Révolution Islamique d’Iran ». Le texte qualifie l’opération de « première campagne cyberoffensive opérée purement à des fins de sabotage sur le territoire national », chiffre les pertes en denrées « à plusieurs dizaines de millions d’euros » et annonce la convocation de l’ambassadeur d’Iran ainsi qu’une proposition de nouvelles sanctions européennes. Le même jour, le centre de coordination des crises cyber publiait son rapport technique et le parquet de Paris ouvrait une information judiciaire.
Pour un dirigeant, ce n’est pas une affaire de diplomatie lointaine. Le 13 octobre, la question posée aux enseignes était celle de leurs équipements : qui les avait laissés exposés, qui devait les remplacer. Depuis le 9 novembre, une 2e question s’ajoute : que change, pour une entreprise victime, le fait que l’État ait nommé un État agresseur ? La réponse touche l’assurance, la conformité et la manière de parler aux clients. Elle ne dispense d’aucune des décisions techniques que l’alerte d’octobre imposait.
Que confirme le rapport technique du 9 novembre ?
Le 13 octobre, ELMARQ avait établi, dans son analyse de l’attaque, ce que l’on savait alors : l’alerte CERTFR-2026-ALE-012 visait des contrôleurs Danfoss des séries AK-SM et AK-SC, le fabricant indiquait que la majorité des unités touchées étaient en fin de vie ou non mises à jour, l’exposition des interfaces de gestion sur Internet était qualifiée de contraire aux bonnes pratiques, le parquet et l’Office anticybercriminalité étaient saisis, et aucune attribution n’était possible. Le rapport du 9 novembre permet de confronter ces points un à un.
Le nombre de sites change d’échelle. En octobre, seules les enseignes donnaient des chiffres, non consolidés, qui faisaient parler de « centaines » de magasins. Le rapport du C4 évoque désormais « environ 700 sites », tandis que la déclaration diplomatique écrit « plus de 700 sites ». L’écart est mince, mais il existe entre les 2 documents publiés le même jour. Le périmètre s’élargit aussi : le rapport cite les groupes Casino, Leclerc, Coopérative U, Metro, Carrefour et Intermarché, mais également « plusieurs petites boucheries, un abattoir et des usines agroalimentaires coopératives », ainsi qu’un ciblage concomitant d’équipements Schneider Electric de « petites installations hydroélectriques », avec des « effets modérés ». L’attaque ne visait donc pas un rayon, mais une catégorie d’équipements industriels joignables depuis Internet.
Le vecteur se précise sans être décrit officiellement. Le communiqué du parquet de Paris décrit le geste : visant les contrôleurs « des marques DANFOSS et DIXELL », les attaquants « avaient pris le contrôle des équipements à distance via des interfaces web pour lancer des cycles de dégivrages anormaux à durée illimitée, tout en désactivant les alertes de sécurité des sondes censées s’activer au-delà d’une certaine température ». Le Point ajoute, sans citer sa source, l’usage d’« une faille dans l’authentification » ; ce point n’apparaît dans aucune pièce officielle lue. Le rapport indique que les opérateurs ont utilisé l’outil de scan FOFA, un moteur qui recense les appareils exposés en ligne. Cela conforte la piste de l’exposition, celle que l’alerte d’octobre désignait, mais aucune vulnérabilité n’est nommée comme utilisée. Le rapport ne cite pas non plus Danfoss : il parle de « contrôleurs de réfrigération industriels ». Entre-temps, l’alerte du CERT-FR a été complétée le 13 octobre par les superviseurs Copeland xweb et Dixell xweb, puis ses recommandations ont été révisées le 16 octobre. La question de la fin de vie, elle, n’est pas traitée par le rapport d’attribution ; c’est l’alerte révisée qui la tranche : maintenir exposé un équipement sans correctif, « c’est l’exposer à une très forte probabilité de compromission », et une simple remise en état d’usine est « insuffisante ».
Sur quels indices repose l’imputation ?
Le C4, qui réunit l’ANSSI, le commandement de la cyberdéfense, la DGA, la DGSE et la DGSI, présente 4 éléments. L’infrastructure de l’attaque a servi, à la même période, à des reconnaissances sur des équipements Schneider Electric par le protocole Modbus sur le port 502, une technique observée chez Shahid Kaveh depuis avril 2026 au moins. L’outil FOFA est « habituellement utilisé » par ce mode opératoire. L’organe de propagande CyberbanNews, associé à l’unité, a relayé l’attaque « dès le 13 octobre 2026 ». Enfin, « des traces d’utilisation du farsi ont été retrouvées dans l’infrastructure d’attaque ». Le parquet ajoute, dans sa communication du 9 novembre, « des adresses IP renvoyant vers des terminaux localisés en Iran ». L’ANSSI résume le même jour le faisceau en 4 termes : « caractéristiques d’infrastructure, utilisation d’outils signants, relai de l’attaque par un organe de propagande lié à Shahid Kaveh, traces d’utilisation du persan dans l’infrastructure d’attaque ». L’agence précise aussi que des attaques du même centre contre des intérêts français sont observées « depuis a minima 2020 ».
Le rapport nomme en annexe 3 responsables : Hamid Reza Lashgarian, présenté comme dirigeant du centre électronique et cyber des Gardiens de la Révolution, ainsi que Mahdi Lashgarian et Reza Salarvand, désignés comme commandants de Shahid Kaveh. Ce point peut être recoupé. Le 2 février 2024, le Trésor américain avait déjà sanctionné Hamid Reza Lashgarian, « head of the IRGC-CEC », et Mahdi Lashgarian, parmi 6 responsables de ce centre, après le piratage d’automates de la société israélienne Unitronics. Selon le rapport français, Shahid Kaveh a revendiqué cette campagne de novembre 2023 par son avatar CyberAveng3rs. L’imputation française du 9 novembre ne désigne pas un inconnu : elle rattache le sabotage des frigos à une unité et à des responsables déjà sanctionnés par Washington pour des attaques contre des automates industriels.
Téhéran conteste. Le ministère iranien des Affaires étrangères a rejeté, le 10 novembre, « les accusations infondées » de la France, selon franceinfo, et l’ambassadeur d’Iran en France a estimé le même jour sur LCI que le rapport de l’ANSSI était dénué d’éléments solides, selon Europe 1. Les indices publiés relèvent du « faisceau » et non de la preuve unique : un outil de scan, une langue et des adresses IP peuvent être empruntés ou maquillés. C’est précisément pourquoi le niveau de chaque source compte, conformément à notre doctrine d’attribution stricte.
Gouvernement, services, juges : qui affirme quoi ?
Le 9 novembre, 3 voix de l’État français ont parlé, et elles n’emploient pas les mêmes mots. Le ministre lui-même, Jean-Noël Barrot, a résumé la position politique en marge du G7 : « La responsabilité de cette attaque revient au corps des Gardiens de la Révolution de la République islamique d’Iran », une attaque « d’une ampleur inédite et d’une agressivité inédite », selon Le Point. Le ministère attribue, ce qui est un acte politique. Le C4 impute, ce qui est une conclusion technique fondée sur un faisceau d’indices. Le parquet qualifie des faits : le communiqué de la procureure de Paris, Laure Beccuau, ouvre une information judiciaire pour « atteintes frauduleuses à un système de traitement automatisé de données en bande organisée » et « dégradations par un moyen dangereux pour les personnes en bande organisée », aggravées par le but de servir une puissance étrangère, « outre la participation à une association de malfaiteurs en vue de la préparation d’un crime ». L’enquête est confiée conjointement à l’Office anti-cybercriminalité et à la DGSI, et se poursuit sous la conduite de juges d’instruction. Il ouvre cette information judiciaire contre « le chef » de l’unité, « ses deux adjoints » et « toute autre personne qui serait identifiée », selon le même communiqué, qui précise que le parquet « requiert la délivrance de mandats d’arrêts internationaux ». Aucune de ces voix ne vaut condamnation : la responsabilité pénale individuelle reste à établir par les juges d’instruction.
| Fait | Source | Limite |
|---|---|---|
| Attribution à l’Iran et à Shahid Kaveh, « affiliée » au centre cyber des Gardiens de la Révolution | Ministère de l’Europe et des Affaires étrangères, 9 novembre 2026 | Acte politique ; ne publie pas les éléments techniques |
| Imputation fondée sur un « faisceau d’indices » (infrastructure, FOFA, CyberbanNews, farsi) | C4, rapport CERTFR-2026-CTI-009, 9 novembre 2026 | Indices concordants, aucun ne suffit seul ; vecteur d’entrée non décrit |
| Information judiciaire aggravée par le but de servir une puissance étrangère, « en l’espèce l’Iran » | Parquet de Paris, 9 novembre 2026 | Qualification provisoire ; aucune mise en examen publique |
| Environ 700 sites, au moins 15 départs de feu (rapport technique), une vingtaine (parquet) | C4, 9 novembre 2026 | La déclaration diplomatique écrit « plus de 700 » ; aucun total des pertes vérifié |
| Incidents en Belgique dans la nuit du 1er au 2 novembre | RTBF, 2 novembre 2026 | Non attribués ; lien avec la France non confirmé par la Belgique |
Pourquoi la Belgique n’attribue-t-elle pas ?
Les faits belges sont distincts. Dans la nuit du dimanche 1er au lundi 2 novembre, une quarantaine de magasins Delhaize et 15 magasins Carrefour Belgique ont vu leurs installations frigorifiques basculer en dégivrage, ainsi que le magasin IKEA de Mons et une chaîne de boucheries anversoise, selon la RTBF. Le parquet fédéral a ouvert une enquête le jour même. La même nuit, des incidents comparables ont été signalés en Suède, au Luxembourg, en Irlande, en Estonie, en Finlande et aux Pays-Bas ; en Estonie, c’est le dirigeant d’un autre fabricant, Kitman Coldtech, qui s’est exprimé. Des collectifs prorusses, NoName057(16) et Z-Pentest, ont revendiqué des attaques contre des installations européennes sur des canaux Telegram depuis fermés, revendications que la VRT présente comme invérifiables.
Le 12 novembre, à la Chambre, le ministre de l’Intérieur, Bernard Quintin, a déclaré, selon la RTBF, que « selon des indices sérieux dont disposent nos services compétents, l’Iran pourrait potentiellement » être à l’origine de l’attaque, en se disant « diplomatiquement prudent ». Le ministre des Affaires étrangères, Maxime Prévot, l’a repris aussitôt : « c’est encore trop précoce pour pouvoir confirmer qu’il s’agit de l’Iran. La question de l’attribution officielle d’attaque est quelque chose de toujours délicat qui revient aux Affaires Etrangères. » Le soir, sur la VRT, Bernard Quintin est allé plus loin : « Nos services de sécurité ont fourni suffisamment de preuves pour que je puisse affirmer que l’Iran est très probablement à l’origine des cyberattaques qui ont visé nos magasins », selon la dépêche de Reuters reprise par The Times of Israel. Dans un communiqué adressé le même jour à Belga, cité par BX1, Maxime Prévot a fixé la règle : « les éléments dont nous disposons actuellement ne permettent pas de procéder à une attribution officielle », et une telle attribution « relève des Affaires étrangères, sur la base des informations recueillies par les services compétents et d’une concertation au niveau fédéral ». Son collègue de l’Intérieur demandait que la Belgique soutienne la proposition française de sanctions européennes ; le ministre des Affaires étrangères n’a pas répondu sur ce point, rappelant seulement que la Belgique a déjà « soutenu par le passé l’adoption de sanctions européennes contre des acteurs iraniens impliqués dans des cyberattaques », et précisant qu’aucune décision n’était prise sur une convocation de l’ambassadeur d’Iran. L’ambassade d’Iran à Bruxelles a rejeté auprès de Belga les « allégations infondées » du ministre de l’Intérieur. Le 10 novembre, le cabinet de Maxime Prévot avait indiqué à la VRT ne disposer d’« aucun élément permettant d’attribuer la responsabilité de ces incidents à l’Iran ou à un autre acteur », ni de pouvoir confirmer « un lien avec les attaques antérieures en France » (traduction ELMARQ). Le même jour, selon The Brussels Times avec Belga, sa porte-parole ajoutait que la Belgique restait ouverte à la proposition française de sanctions ciblées et l’examinerait avec ses partenaires européens sur la base des informations disponibles. Entre le 10 et le 12 novembre, la position belge n’a donc pas bougé sur l’attribution, seulement sur le ton.
Côté français, la prudence est la même. Le directeur général de l’ANSSI, Vincent Strubel, a précisé que Shahid Kaveh n’est pas officiellement accusé des attaques survenues ailleurs en Europe, selon franceinfo. À ce jour, aucun État n’a attribué la vague européenne du 2 novembre : seule l’opération française des 11 et 12 octobre porte un nom d’auteur officiel. Additionner les sites français et belges pour décrire une campagne iranienne unique reviendrait à durcir des sources qui, toutes, s’y refusent.
Washington se tient un cran en dessous de Paris. Le 9 novembre, le journaliste du New York Times Dustin Volz, citant 3 sources, rapportait sur X que les agences de renseignement américaines tenaient une évaluation de « faible confiance » (low confidence) sur la responsabilité de l’Iran dans les attaques françaises, et que, « contrairement à la France », les États-Unis n’imputaient pas les faits à un groupe précis, tout en voyant l’Iran comme le principal suspect des attaques européennes, propos relayés par Cybernews (traduction ELMARQ). Le même fait reçoit donc 3 niveaux de confiance publics : une unité nommée à Paris, un suspect principal sans groupe désigné à Washington, aucune attribution à Bruxelles.
Ce que l’attribution déplace pour une enseigne
Le 1er déplacement concerne l’assurance. L’alerte révisée du CERT-FR recommande de « vérifier les conditions contractuelles d’assurance avant de couper la remontée des données Internet vers le prestataire frigoriste » : le contrat entre déjà dans la gestion technique de l’incident. L’attribution y ajoute une question. Les clauses d’exclusion des opérations cyber étatiques publiées par la Lloyd’s Market Association, comme la clause LMA5567A, prévoient que l’attribution d’une opération à un État peut s’appuyer sur « une attribution formelle ou officielle par le gouvernement de l’État dans lequel le système informatique affecté est physiquement situé » (traduction ELMARQ). L’exclusion suppose en outre qu’un État soit « impacté », c’est-à-dire qu’il subisse un effet préjudiciable majeur sur un service essentiel ou sur sa sécurité. Rien ne dit que ces conditions sont réunies pour une enseigne donnée : cela dépend de la police souscrite et de son interprétation. Depuis le 9 novembre, une victime française de cette attaque dispose d’une attribution gouvernementale officielle, et son contrat d’assurance peut en tirer des conséquences qu’elle doit lire avant de déclarer son sinistre.
Le 2e déplacement concerne la conformité. La directive (UE) 2022/2555, dite NIS 2, vise dans son annexe II les entreprises alimentaires « qui exercent des activités de distribution en gros ainsi que de production et de transformation industrielles ». Le commerce de détail n’y figure pas en tant que tel, mais les entrepôts, les centrales d’achat et les usines coopératives citées par le rapport peuvent y entrer. La directive n’était pas encore transposée en France au moment des faits ; son texte de transposition a été examiné en séance à l’Assemblée nationale les 9 et 10 novembre, et le vote solennel sur l’ensemble est fixé au 17 novembre. L’attribution ne crée aucune obligation nouvelle, mais elle fournit à l’autorité un précédent concret pour juger, demain, de la diligence des entités couvertes.
Le 3e déplacement concerne le récit. Une enseigne victime d’un service de renseignement étranger n’a pas la même position publique qu’une enseigne qui a laissé des contrôleurs exposés. La tentation sera de s’abriter derrière la déclaration du ministère. Or les 2 énoncés coexistent : l’attaquant est désigné, et l’exposition sur Internet reste, pour le CERT-FR, « contraire aux bonnes pratiques ». L’arbitrage se partage désormais entre l’État, qui décide de nommer et de sanctionner, l’assureur, qui décide de couvrir, et l’enseigne, qui décide de ce qu’elle dit à ses clients et de ce qu’elle remplace.
Le fait à vérifier d’ici le 30 juin 2027
La France a annoncé qu’elle proposerait à ses partenaires européens « l’adoption de nouvelles sanctions contre des entités et des individus iraniens impliqués dans cette cyberattaque ». Le ministère place cette riposte sous le signe de la « stratégie nationale de cybersécurité de 2026 », celle dont le gouvernement a annoncé la publication le 29 janvier 2026 et qui fixe à la France l’ambition d’une « résilience cyber de premier rang » à l’horizon 2030, selon l’Ifri, qui en a débattu le 26 mars avec le directeur général de l’ANSSI. Le ministère invoquait déjà cette stratégie en mars, pour annoncer les sanctions européennes contre Emennet Pasargad. Le test est simple et daté, à l’horizon que retient ELMARQ : d’ici le 30 juin 2027, le Conseil de l’Union européenne inscrit-il Shahid Kaveh ou les responsables nommés par le rapport sur la liste de son régime de sanctions cyber ? Si oui, l’attribution française sera devenue une position européenne, et le délai se comparera aux 3 ans qu’il avait fallu pour Emennet Pasargad. Si non, elle restera une attribution nationale, sans traduction commune. Côté belge, l’issue tient en 2 options : une attribution officielle par les Affaires étrangères à l’issue de l’enquête du parquet fédéral, ou l’absence d’auteur désigné pour la vague du 2 novembre. Côté judiciaire, l’exécution d’un mandat d’arrêt contre des officiers basés en Iran reste improbable ; la procédure servira surtout à fixer les faits.
À peine 4 semaines après l’attaque, l’État a fait ce qu’il fait rarement si vite : nommer l’auteur. Pour les enseignes, cette désignation ne ferme pas le dossier d’octobre. Elle en ouvre un 2e, contractuel et narratif, où chaque mot de la déclaration officielle compte autant que l’état des contrôleurs dans les arrière-boutiques.
La déclaration du ministère de l’Europe et des Affaires étrangères du 9 novembre 2026, le rapport CERTFR-2026-CTI-009 du 9 novembre 2026 (version initiale) et l’alerte CERTFR-2026-ALE-012 dans sa version du 16 octobre 2026 ont été lus sur diplomatie.gouv.fr et cert.ssi.gouv.fr ; le communiqué de presse du parquet de Paris du 9 novembre 2026, au format PDF joint à sa publication LinkedIn officielle. L’actualité de l’ANSSI du 9 novembre 2026 a été lue sur cyber.gouv.fr. Les mandats d’arrêt sont cités d’après l’ANSSI et franceinfo, la réaction iranienne d’après franceinfo (10 novembre 2026). Les faits belges sont cités d’après la RTBF (2 et 12 novembre 2026), BX1 avec Belga (12 novembre 2026), Le Point (9 novembre 2026) pour la déclaration du ministre au G7, The Brussels Times avec Belga (10 novembre 2026), Cybernews (10 novembre 2026, mis à jour le 11) pour la position américaine, la dépêche Reuters reprise par The Times of Israel (13 novembre 2026) et la VRT (9 novembre 2026, mise à jour le 10, 10 novembre 2026, mise à jour le 12, et fil en direct ouvert le 2 novembre). Les revendications prorusses n’ont pas été vérifiées à leur source. Les sanctions américaines du 2 février 2024 ont été lues sur le site du Trésor américain, la clause LMA5567A dans sa version du 18 janvier 2023, la directive (UE) 2022/2555 sur EUR-Lex. Le délai de 28 jours et les durées comparées sont des calculs d’ELMARQ. L’horizon du 30 juin 2027 est un choix d’ELMARQ, pas une échéance officielle. Les personnes nommées sont des responsables d’organismes d’État désignés par des autorités publiques, des ministres ou des dirigeants d’agences ; aucune personne privée n’est nommée. Marc Lugand-Sacy, fondateur et président d’ELMARQ, a dirigé la communication d’une préfecture.