Le 15 octobre 2026, le Citizen Lab de l’université de Toronto a publié une enquête technique qu’il présente comme la première confirmation publique d’une attaque par logiciel espion « zéro clic » livrée au moyen de publicités ciblées. La victime documentée est la chaîne Al Jazeera : en 2024 et 2025, au moins 45 appareils de son réseau ont été visés par des attaques que les chercheurs relient, « avec un haut degré de confiance », au logiciel espion de la société Candiru. Aucun clic n’était nécessaire : selon le rapport, l’infection pouvait se déclencher au moment où la publicité s’affichait.
Les publicités avaient été achetées par Discover-Tech, une entreprise israélienne qui se présente comme une société publicitaire ordinaire. Sa plateforme, Controlium, aurait permis à plusieurs vendeurs de logiciels espions d’identifier un appareil, de le reconnaître, puis de lui transmettre une charge malveillante. Discover-Tech et Candiru n’ont pas répondu aux demandes de commentaires des chercheurs.
L’attaque n’a pas forcé le réseau de sa cible. Elle est passée par les canaux ordinaires de la publicité en ligne, ouverts à une entreprise qui figurait depuis 2020 sur les listes de prestataires approuvés de Google et de l’industrie publicitaire européenne.
Ce que le rapport établit, et ce qu’il n’établit pas
Le cas d’Al Jazeera repose sur des journaux réseau fournis par la chaîne, qui montrent la séquence de l’attaque. C’est le niveau de preuve le plus élevé du dossier. L’ampleur, elle, se mesure autrement. Les chercheurs ont trouvé sur un serveur de Discover-Tech près de 4 milliards d’enregistrements d’enchères publicitaires laissés en accès libre. Ils montrent que ses publicités ont été affichées dans plus de 70 000 applications mobiles et plus de 120 000 sites, entre mars et juin 2026, dans des dizaines de pays.
Ces chiffres décrivent des affichages, pas des infections. Le rapport relève aussi des impressions publicitaires dans les réseaux du Parlement européen, de la Commission européenne, du secrétariat général du Conseil, de l’OTAN et des Nations unies, ainsi que dans ceux de grands médias de plusieurs pays, dont un en France. Une impression signifie qu’une publicité de Discover-Tech a été servie à un appareil connecté à ce réseau. Elle ne démontre pas que cet appareil, ni l’organisation, ait été compromis. Les chercheurs indiquent que leurs investigations sur ces cas se poursuivent.
Le rapport ne désigne pas non plus de gouvernement commanditaire. La nationalité d’une entreprise ne vaut pas commandement d’État, et un vendeur de logiciels espions sert, par définition, plusieurs clients.
De la localisation à l’infection
Nous avions décrit le 4 septembre comment des données publicitaires de localisation avaient servi à suivre des militaires américains au Moyen-Orient, sans qu’aucun téléphone soit piraté : une donnée collectée pour une campagne marketing devenait un renseignement. L’enquête du Citizen Lab documente l’étape suivante. La publicité ne sert plus seulement à savoir où se trouve un appareil. Elle transporte du code, exécuté dans le navigateur ou l’application au moment de l’affichage, et ce code peut ouvrir la porte au logiciel espion.
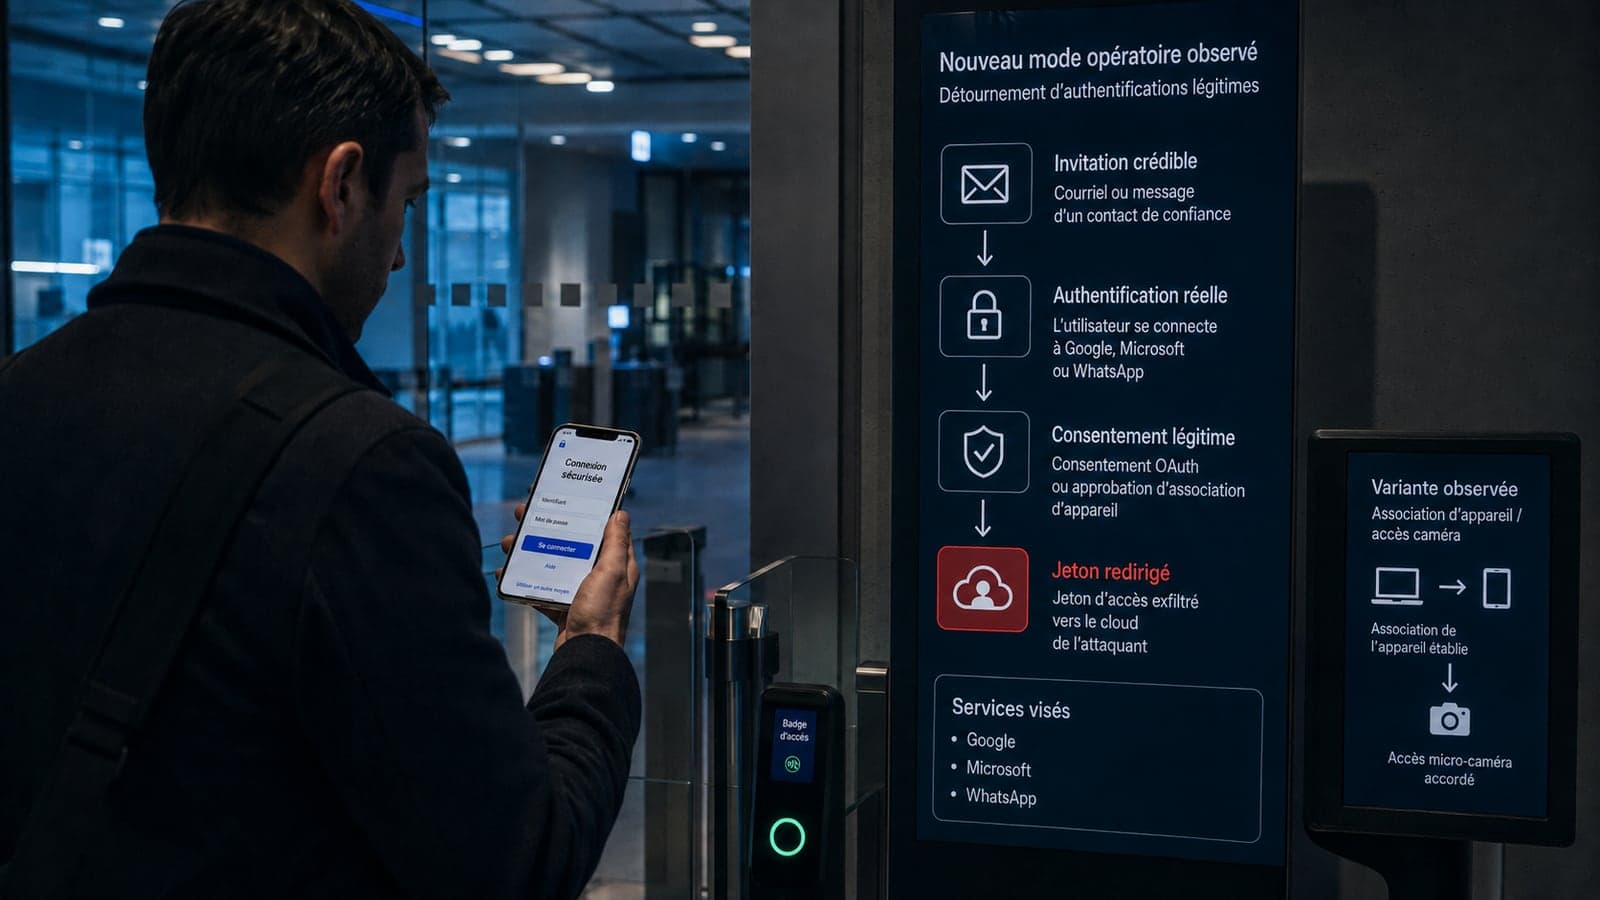
Le mécanisme exploite ce qui fait l’efficacité de la publicité ciblée. À chaque affichage, une enchère en temps réel transmet aux acheteurs des informations sur l’appareil : identifiant publicitaire, adresse IP, application ou site consulté. Un acheteur qui sait quel appareil il cherche peut enchérir pour lui seul. Le rapport ajoute que les publicités de Discover-Tech ont discrètement fait contacter les serveurs de Candiru par des millions d’appareils, vraisemblablement à des fins de repérage à grande échelle.
Une certification qui reposait sur une déclaration
Le point le plus dérangeant du dossier tient aux listes. Selon le Citizen Lab, Google a fait figurer Discover-Tech parmi plusieurs catégories de prestataires externes certifiés de 2020 à 2026. IAB Europe, l’association européenne de l’industrie publicitaire, l’a inscrite le 2 juillet 2020 sur la « Global Vendor List » de son dispositif de transparence et de consentement, le cadre qui permet de transmettre le consentement des internautes européens à travers la chaîne publicitaire. Discover-Tech s’en servait, selon les chercheurs, pour paraître conforme au règlement général sur la protection des données lorsqu’elle ciblait des utilisateurs situés dans l’Union.
IAB Europe indique prendre des « mesures raisonnables pour vérifier et approuver » les candidatures, y compris l’identité de ceux qui contrôlent le prestataire. Les chercheurs jugent ces listes « largement fondées sur l’auto-déclaration ». Les 2 retraits sont intervenus début octobre 2026 : Google a supprimé l’entreprise de ses registres et coupé son accès à ses plateformes d’échange, IAB Europe l’a retirée de sa liste le 8 octobre. Ils ont suivi les signalements des chercheurs, avant la publication. Le contrôle a donc fonctionné, mais depuis l’extérieur, 6 ans après l’inscription. IAB Europe n’a pas répondu à la demande de commentaires du Citizen Lab.
La question de la responsabilité n’est pas neuve en droit européen. En mars 2024, la Cour de justice de l’Union européenne a jugé que la chaîne de consentement standardisée par IAB Europe pouvait constituer une donnée personnelle, dès lors qu’elle peut être reliée à d’autres informations comme l’adresse IP, et que l’association était responsable conjoint de sa création, sans l’être des traitements qui en découlent. L’affaire Discover-Tech pose la même question à une autre échelle : que vaut une liste de prestataires « approuvés » si l’approbation ne vérifie pas ce que le prestataire fait ?
Ce qu’une organisation exposée peut faire dès maintenant
Pour une direction, l’enseignement est concret. Une organisation peut avoir des serveurs à jour et un réseau surveillé, et rester exposée parce que les téléphones et les ordinateurs de ses équipes affichent de la publicité ciblée. Le Citizen Lab recommande de bloquer la publicité et le pistage à l’entrée du réseau et sur les appareils professionnels, et de désactiver le ciblage publicitaire sur les flottes de téléphones gérées. C’est ce qu’avaient fait les forces armées américaines en désactivant les identifiants publicitaires de leurs appareils.
Il suffit de 4 vérifications pour ouvrir le sujet en comité de direction : les appareils professionnels des dirigeants et des équipes exposées ont-ils un identifiant publicitaire actif, la publicité est-elle filtrée à l’entrée du réseau, qui décide de l’exception pour les métiers qui en ont besoin, et la cellule de crise sait-elle que la phrase « nos systèmes n’ont pas été piratés » ne suffit plus à rassurer quand l’exposition passe par la navigation des salariés ?
Les prochaines pièces à attendre
Le Citizen Lab demande aux autorités d’enquêter sur la conformité de Discover-Tech et de Candiru au droit applicable, et annonce un second rapport sur un autre acteur, qu’il nomme DARK CARTOGRAPHER, qui exploiterait des failles chez des opérateurs mobiles pour relier des identifiants publicitaires à des numéros de téléphone. Au 17 octobre, nous n’avons trouvé aucune réaction publique d’une autorité européenne de protection des données. Si aucune autorité européenne n’ouvre de procédure sur la vérification des prestataires inscrits aux listes de consentement d’ici la fin de 2026, la seule correction documentée de ce dispositif aura été celle d’un laboratoire universitaire.
Les faits rapportés sont ceux établis par le Citizen Lab dans son rapport du 15 octobre 2026, publié conjointement avec une enquête de la société Confiant. Les entreprises citées n’ont pas toutes répondu aux chercheurs, et celles qui l’ont fait sont citées dans le rapport. Une impression publicitaire dans un réseau ne prouve pas sa compromission, et aucune responsabilité d’État n’est établie.