Le 21 septembre 2026, la Cour des comptes européenne a publié son rapport spécial 19/2026 sur la détection et la réponse aux incidents de cybersécurité dans l’Union. Son titre dit déjà la conclusion : un cadre de coopération qui progresse, mais qui n’est que partiellement efficace, du fait de retards de mise en œuvre et d’un partage d’informations limité.
Le chiffre qui tient tout le rapport n’est pas un budget. C’est un zéro. Depuis 2016, aucun État membre n’a déclaré d’incident cyber officiellement qualifié de « grande ampleur », alors que ce label s’applique notamment à une attaque touchant au moins 2 États membres.
Une catégorie qui n’enregistre aucun cas en 10 ans ne décrit pas un risque rare. Elle décrit un seuil que personne n’atteint.
Ce que le rapport établit
La Cour a audité la période 2022 à 2025. Elle identifie le partage effectif d’informations entre États membres comme le « talon d’Achille » de tout le système. Ce n’est pas une formule de style : c’est la variable qui commande toutes les autres, puisqu’un dispositif collectif ne voit que ce qu’on lui donne à voir.
Trois constats chiffrés soutiennent le diagnostic. En 2025, 14 incidents transfrontaliers significatifs seulement ont été signalés, par 7 États membres. Seuls 2 États membres avaient transposé la directive NIS 2 à l’échéance d’octobre 2024. Le système européen d’alerte cyber n’était pas encore opérationnel au moment de l’audit.
La Cour relève aussi que des législations nationales de sécurité limitent, dans certains cas, les échanges d’informations entre États membres. Autrement dit, l’obstacle n’est pas seulement culturel ou technique : il est parfois inscrit dans le droit national.
Le cas qui rend le mécanisme visible
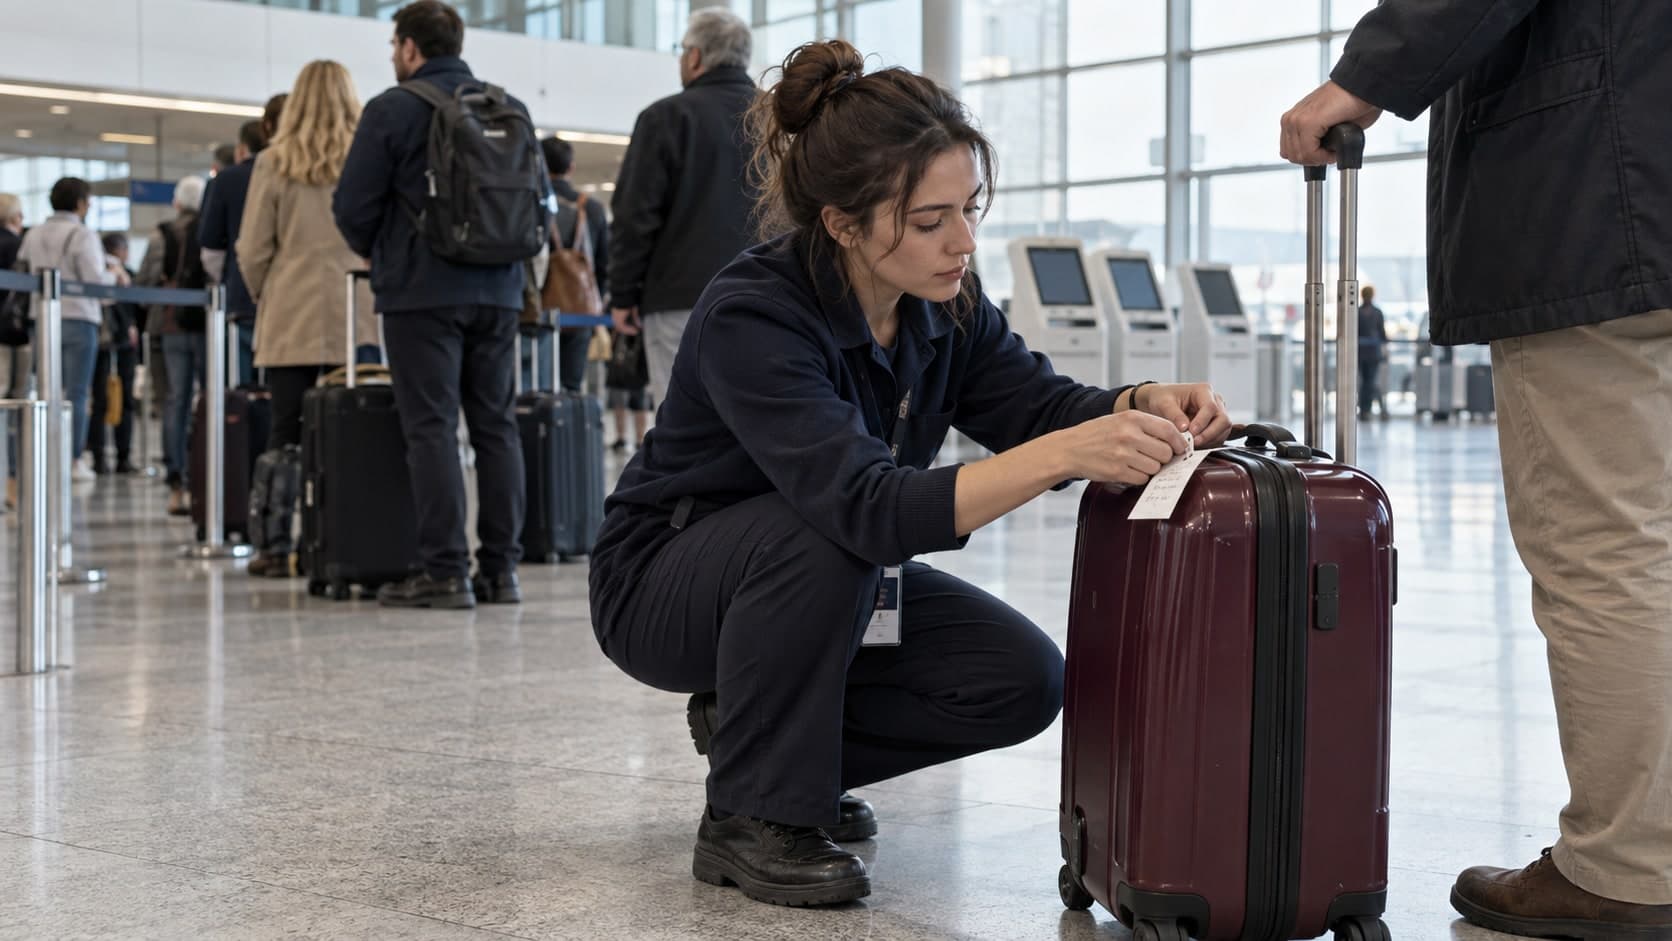
En septembre 2025, un rançongiciel a frappé la plateforme MUSE de Collins Aerospace, utilisée pour l’enregistrement et l’embarquement dans plusieurs grands aéroports européens. Londres Heathrow, Bruxelles et Berlin Brandebourg sont passés en procédures manuelles, avec des annulations et des retards en série pendant plusieurs jours.
Selon l’audit, aucun des États concernés n’a notifié l’agence européenne de cybersécurité ni les autres États membres.
Il faut lire cette phrase exactement. Elle ne dit pas que l’Europe ignorait l’attaque : l’ENISA a publiquement confirmé à l’époque qu’il s’agissait d’un rançongiciel. Elle dit que le canal formel de notification entre États, celui qui permet de corréler, de comparer et de qualifier, n’a pas été emprunté. La différence n’est pas de nuance. Un fait connu par la presse ne produit ni corrélation ni apprentissage collectif. Un fait notifié, oui.
Le mécanisme, en une chaîne
Incident national, puis partage limité, puis vision européenne incomplète, puis corrélation impossible, puis incapacité à voir qu’une série d’événements modestes forme une campagne unique.
C’est cette dernière marche qui compte en contexte hybride. Pris séparément, 3 incidents moyens dans 3 pays sont 3 incidents moyens. Rapprochés, ils peuvent être une seule opération. Personne ne les rapproche si personne ne les déclare.
Le paradoxe est donc politique avant d’être technique : les États veulent une réponse européenne à des menaces transfrontalières tout en traitant l’information cyber comme un actif national.
Pourquoi un État peut préférer ne pas déclarer
Le rapport documente des obstacles juridiques et des pratiques divergentes. Il ne dresse pas la liste des motivations. Les raisons qui suivent sont donc posées comme hypothèses structurelles, pas comme constats de l’audit.
Déclarer un incident, c’est exposer une vulnérabilité. C’est aussi exposer une capacité de détection, donc renseigner l’adversaire sur ce que l’on voit. C’est ouvrir une question de responsabilité juridique envers les entités touchées. C’est enfin accepter qu’un autre État lise la mesure de sa propre faiblesse.
Face à ces 4 coûts, le coût de ne pas déclarer est aujourd’hui proche de zéro. Aucun mécanisme ne sanctionne le silence, et le seuil « grande ampleur » n’a jamais été franchi en 10 ans. Un dispositif dont le déclenchement est coûteux et l’abstention gratuite ne se déclenche pas.
Ce que ce rapport ne démontre pas
Il ne démontre pas que des gouvernements dissimulent volontairement des cyberattaques à Bruxelles. L’audit décrit des obstacles, des systèmes incomplets, des transpositions en retard et des pratiques divergentes. Passer de « n’a pas notifié » à « a caché » serait durcir un niveau que les pièces ne soutiennent pas.
Il ne démontre pas non plus qu’une notification aurait empêché l’attaque de septembre 2025. Notifier n’est pas défendre : c’est permettre aux autres de comprendre ce qu’ils subissent peut-être aussi.
Il ne démontre pas enfin que l’Europe manque d’institutions. Elle en a. Le rapport porte sur ce qui circule entre elles, pas sur leur existence.
Pour une direction de la communication, ce que cela change
La question que pose ce rapport à une organisation n’est pas européenne, elle est domestique. Elle se formule en 4 lignes.
Qui décide de déclarer, et à partir de quel seuil écrit ? Si la réponse est « au cas par cas », il n’y a pas de seuil, il y a un arbitrage sous pression le jour où l’arbitrage est impossible.
Que partage-t-on, et que garde-t-on ? Le débat oppose à tort transparence totale et silence total. Entre les deux existe une grille : nature de l’incident, secteurs touchés, marqueurs techniques exploitables, portée transfrontalière, niveau d’attribution, degré de confiance, et ce qui reste classifié.
En combien de temps ? Un partage exact mais tardif ne vaut pas mieux qu’un partage rapide et partiel, parce que la corrélation a une fenêtre.
Qui porte la parole publique pendant ce temps ? Une organisation qui déclare à ses pairs sans avoir décidé ce qu’elle dit au public déclare deux fois, et pas la même chose.
Le rapport de la Cour décrit, à l’échelle de 27 États, un défaut que la plupart des organisations portent à leur propre échelle : l’architecture de signalement existe sur le papier, et le seuil qui la déclenche n’a jamais été écrit.