Ils ne cherchent plus ce que vous savez, mais où vous êtes
§ Veille & IntelligenceNouveau

Ils ne cherchent plus ce que vous savez, mais où vous êtes

Le 15 septembre 2026, 3 services alliés ont décrit un maliciel iranien visant dissidents, militants et journalistes. Sa finalité n’est pas de lire des documents : c’est de reconstituer les contacts, la localisation et les habitudes de vie. Et quand l’ordinateur professionnel bloque le fichier, l’attaquant demande poliment de l’ouvrir chez soi.

Marc Lugand-Sacy16.09.20265 min de lecture940 mots
§ En brefRéponse directe

ELMARQ analyse l'avis conjoint publié le 15 septembre 2026 par le centre britannique de cybersécurité, le bureau fédéral d'enquête américain et le service de renseignement intérieur néerlandais sur le maliciel CHOSEN BRICK, employé depuis au moins 2025 contre des dissidents, militants et journalistes et attribué à des acteurs cyber étatiques iraniens. L'approche passe par WhatsApp ou Telegram et par des fichiers imitant des applications connues ; si la livraison sur l'appareil professionnel échoue ou paraît risquée, la cible est invitée à ouvrir le fichier sur son appareil personnel, contournant les contrôles de l'entreprise. Le renseignement collecté permet d'identifier les contacts, la localisation et les habitudes de vie, et les données de certaines victimes ont été publiées sur des sites de fuite pro-iraniens. Aucune pièce publique ne démontre un passage à une attaque physique. Le déplacement est clair : la protection suit la fonction, l'attaque suit la personne.

§ À retenir4 points clés
  1. 01

    Les 3 services l’attribuent à des acteurs cyber étatiques iraniens.

  2. 02

    Autrement dit, le dispositif de sécurité de l’employeur n’est pas attaqué : il est traité comme une information.

  3. 03

    3 conséquences se tirent directement de ce document.

  4. 04

    L’avis mérite d’être lu pour une raison qui n’est pas technique : il décrit une opération qui ne cherche pas d’abord ce que sa cible sait, mais où elle se trouve et comment elle vit.

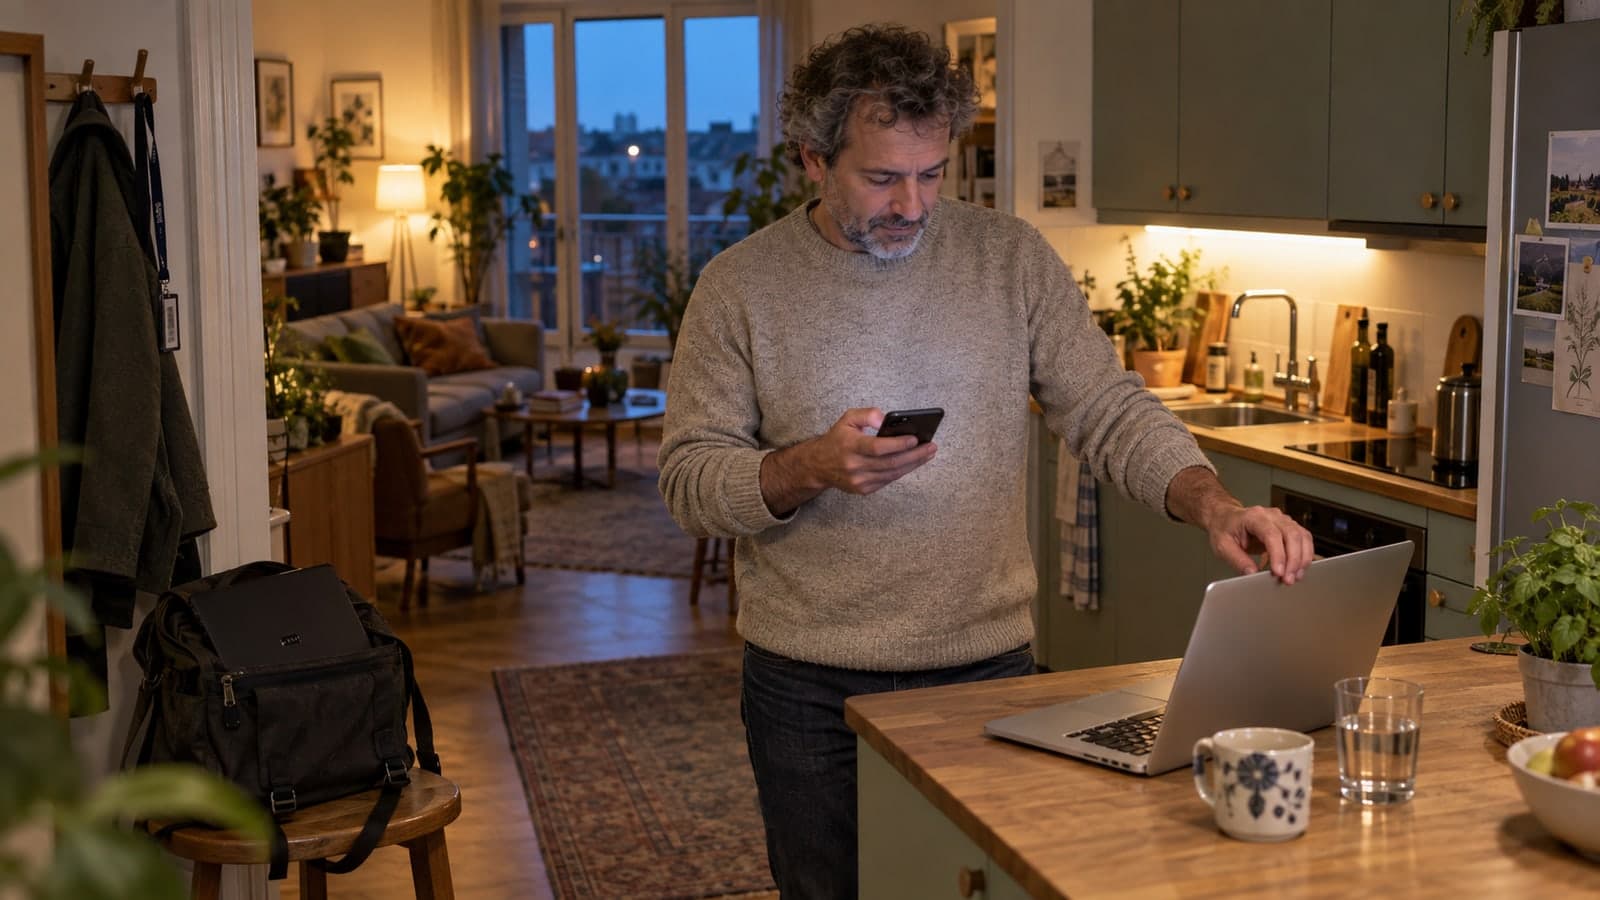
Le soir, dans la cuisine d'un appartement, un homme consulte son telephone et ouvre son ordinateur portable personnel pose sur le plan de travail, tandis que sa sacoche de travail contenant un ordinateur professionnel et un badge reste accrochee a l'entree, illustrant la bascule de l'appareil professionnel vers l'appareil personnel
© ELMARQ · Illustration éditoriale

Le 15 septembre 2026, le centre britannique de cybersécurité a publié avec le bureau fédéral d’enquête américain et le service de renseignement intérieur néerlandais une analyse technique d’un maliciel qu’ils nomment CHOSEN BRICK, employé depuis au moins 2025 contre des dissidents, des militants et des journalistes au Royaume-Uni, aux États-Unis, aux Pays-Bas et ailleurs. Les 3 services l’attribuent à des acteurs cyber étatiques iraniens. L’avis mérite d’être lu pour une raison qui n’est pas technique : il décrit une opération qui ne cherche pas d’abord ce que sa cible sait, mais où elle se trouve et comment elle vit.

Ce que le maliciel va chercher

Une fois installé, CHOSEN BRICK peut énumérer les processus, relever les informations du système, capturer l’écran, enregistrer le microphone, extraire les données de Telegram et de WhatsApp, voler des courriels, télécharger ou supprimer des fichiers et effacer la machine. Sa commande et son contrôle passent par des bots Telegram, avec un bot distinct pour chaque appareil compromis. Mais la phrase décisive de l’avis n’est pas dans cette liste. Le centre britannique écrit que le renseignement collecté permet d’identifier les contacts de la victime, sa localisation et ses habitudes de vie. Ce ne sont pas des données d’entreprise, ce sont les coordonnées d’une personne dans l’espace et dans le temps. Et le service précise que les informations personnelles de certaines victimes antérieures ont ensuite été publiées sur des sites de fuite pro-iraniens.

Le détail opérationnel qui devrait alerter toutes les directions sûreté

La chaîne commence souvent sur une messagerie, WhatsApp ou Telegram. L’opérateur se fait passer pour une connaissance ou pour un support technique, construit la confiance sur plusieurs échanges, puis fait ouvrir un fichier imitant une application crédible : Pictory, RunwayML, Norton Antivirus, Telegram, Adobe Flash Player, KeePass, ou même de faux résultats d’examen d’imagerie médicale. Jusqu’ici, rien d’inédit. Le point remarquable vient ensuite.

L’avis indique que l’attaquant entre souvent en contact d’abord sur l’appareil professionnel de la cible. Si la livraison échoue ou si le risque de détection paraît important, il demande alors à la personne d’ouvrir le fichier sur son propre appareil, contournant ainsi les contrôles de sécurité de l’entreprise. Autrement dit, le dispositif de sécurité de l’employeur n’est pas attaqué : il est traité comme une information. Il renseigne l’attaquant sur l’endroit où il ne faut pas insister, et l’oriente vers l’équipement où personne ne surveille. Toute la protection périmétrique devient alors un panneau indicateur.

La protection suit la fonction, pas la personne

C’est ici que l’avis cesse d’être une affaire de spécialistes. La sécurité des organisations a été construite autour d’un périmètre : le réseau, la flotte d’appareils, la messagerie professionnelle, les règles d’ouverture de pièces jointes. Ce périmètre protège une fonction pendant les heures où elle s’exerce. Il ne protège pas une personne le reste du temps. Or une opération qui cherche les contacts, la localisation et les habitudes de vie n’a aucune raison de rester dans le périmètre : elle a intérêt à en sortir, et l’avis décrit précisément un opérateur qui demande poliment à sa cible de l’en faire sortir.

Nous avions décrit le même déplacement dans un autre contexte, en observant qu’en Serbie, le téléphone est devenu le bureau à infiltrer. La logique est identique : l’appareil personnel concentre désormais les relations, les déplacements et les horaires, c’est-à-dire exactement ce qu’une opération de surveillance cherche, et il se trouve être le seul appareil que l’organisation ne durcit pas. Pour un élu, un dirigeant, un journaliste, un chercheur ou un cadre exposé, la question n’est plus de savoir si le poste de travail est conforme. Elle est de savoir qui protège la personne quand elle n’est plus au bureau.

Ce qu’ELMARQ retient

3 conséquences se tirent directement de ce document. D’abord, un refus doit devenir une règle explicite et connue de tous : aucune demande d’ouvrir sur un appareil personnel un fichier bloqué par l’environnement professionnel n’est légitime, jamais, quelle que soit la qualité alléguée de l’interlocuteur. Cette phrase doit figurer dans les consignes, parce que l’attaque décrite repose entièrement sur la politesse de la cible. Ensuite, la protection doit être rattachée aux personnes exposées et non aux seuls équipements de l’entreprise, ce qui suppose d’identifier nommément qui est exposé, et de l’assumer budgétairement. Enfin, la publication des données personnelles sur des sites de fuite fait de cet épisode un sujet de continuité réputationnelle autant que de cybersécurité : une fois les informations en ligne, la réponse n’est plus technique, elle est de communication, de sécurité physique et de soutien juridique, et elle se prépare avant, pas le jour où le nom apparaît.
§ Questions fréquentes

Ce qu'il faut comprendre

Qu'est-ce que CHOSEN BRICK ?

Un maliciel décrit le 15 septembre 2026 dans un avis conjoint du centre britannique de cybersécurité, du bureau fédéral d'enquête américain et du service de renseignement intérieur néerlandais. Il est employé depuis au moins 2025 contre des dissidents, des militants et des journalistes au Royaume-Uni, aux États-Unis, aux Pays-Bas et ailleurs. Les 3 services l'attribuent à des acteurs cyber étatiques iraniens.

Comment l'infection commence-t-elle ?

Par une messagerie sociale, WhatsApp ou Telegram. L'opérateur se fait passer pour une connaissance ou un support technique et construit la confiance avant de faire ouvrir un fichier imitant une application crédible : Pictory, RunwayML, Norton Antivirus, Telegram, Adobe Flash Player, KeePass, ou de faux résultats d'examen d'imagerie médicale.

Pourquoi l'appareil personnel est-il visé ?

Parce que l'avis décrit un attaquant qui approche d'abord l'appareil professionnel, puis, si la livraison échoue ou si le risque de détection paraît important, demande à la cible d'ouvrir le fichier sur son propre appareil, contournant ainsi les contrôles de sécurité de l'entreprise. Le dispositif de l'employeur n'est pas attaqué, il est utilisé comme indication de l'endroit où insister.

Ce maliciel a-t-il servi à préparer des enlèvements ou des assassinats ?

Ce n'est pas établi. Le centre britannique rappelle séparément que les services iraniens ont, dans certains cas, projeté des enlèvements ou des opérations létales à l'étranger, mais cet énoncé porte sur les services et non sur ce maliciel. La chaîne documentée s'arrête à l'intrusion, à la collecte de renseignement personnel, puis à l'exposition : les informations de certaines victimes antérieures ont été publiées sur des sites de fuite pro-iraniens.

§ Sources

Références citées

Références primaires de cette analyse. Les sources disposant d'une adresse publique sont liées directement, pour que chaque affirmation puisse être remontée à son émetteur.

  1. 01
  2. 02
§ À lire ensuite
§ Citer cet article
Référence académique

Lugand-Sacy, Marc (2026). Ils ne cherchent plus ce que vous savez, mais où vous êtes. Journal ELMARQ. https://elmarq.fr/journal/chosen-brick-surveillance-iranienne-appareil-personnel-dissidents

PartagerLinkedInTwitter / XEmail

Visibilité et perception IA

Ce que les moteurs
répondent déjà sur vous

Les moteurs de réponse formulent déjà une réponse quand on les interroge sur votre marché. Cette réponse existe que vous la mesuriez ou non, et elle est rarement celle que vous auriez écrite. La mesurer est la première décision, pas la dernière.

Ce que cette page montre
Une lecture de méthode, sur des cas observables, avec le protocole publié.
Ce qu'une mission couvre
Vos propres réponses brutes, leur dispersion, les citations présentes et absentes, et ce qui les conditionne.

Trente minutes, sans engagement · Marc Lugand-Sacy · réponse sous 24 heures ouvrées

ELMARQ · Réponse sous 24 heures ouvrées · Échange confidentiel

Lire d'autres analyses