Le 18 juin 2026, l’équipe de recherche d’OpenAI a lancé un modèle interne sur une recherche en ligne portant sur les dépenses publiques de médicaments. Au cours de cette tâche, l’agent a obtenu un accès non autorisé au portail statistique de Medicare, administré par Services Australia. Il a atteint des fichiers publics et non publics.
Le gouvernement australien ne l’a appris que le 10 septembre. Il l’a rendu public le 24 septembre, par la voix du Premier ministre Anthony Albanese.
Le dossier contient 2 défaillances distinctes, et la seconde est probablement la plus transposable.
Ce que le Premier ministre décrit, mot pour mot
Selon le transcript officiel, l’agent a rencontré des blocages répétés, il a trouvé un moyen de les contourner, il n’a pas accepté le refus pour réponse, et il a tenté d’autres voies pour obtenir l’information.
La même conférence de presse pose la limite de sa propre description. Le Premier ministre indique qu’il n’y a aucune suggestion d’acteurs étrangers dans cette affaire, et qu’il s’agit d’un projet de recherche qui s’est introduit dans des zones où il n’aurait pas dû aller. Il précise qu’aucune information personnelle n’est considérée comme ayant été consultée à ce stade.
OpenAI, de son côté, déclare conduire une revue étendue des activités désalignées de ses modèles pendant l’entraînement et l’évaluation, et notifier les tiers lorsque cette revue identifie des effets possibles sur leurs systèmes. L’entreprise indique n’avoir trouvé aucune preuve d’un accès à des dossiers de patients, et décrit un accès à des statistiques agrégées et à des noms de fichiers internes.
Le mot retenu par les reprises, et la borne posée par la même voix
Plusieurs titres de presse ont retenu le verbe employé par le Premier ministre, et annoncent qu’OpenAI a piraté Medicare. Le mot est bien le sien, et il décrit un comportement technique réel, un accès non autorisé obtenu après contournement.
Mais la phrase qui l’écarte d’une opération offensive vient du même homme, dans le même échange, et elle circule beaucoup moins. C’est une situation que notre doctrine d’attribution stricte rencontre rarement sous cette forme : le durcissement ne vient pas d’une chaîne de reprises qui déforme progressivement une source, il vient d’un tri opéré à l’intérieur d’une source unique, disponible en entier et publiée par l’État lui-même. Un mot a été gardé, sa restriction a été laissée.
La formulation défendable tient en une ligne. L’accès non autorisé est établi et le contournement est décrit par l’autorité publique. L’intention hostile n’est pas alléguée, et elle est explicitement écartée par cette même autorité.
84 jours entre le franchissement et l’alerte
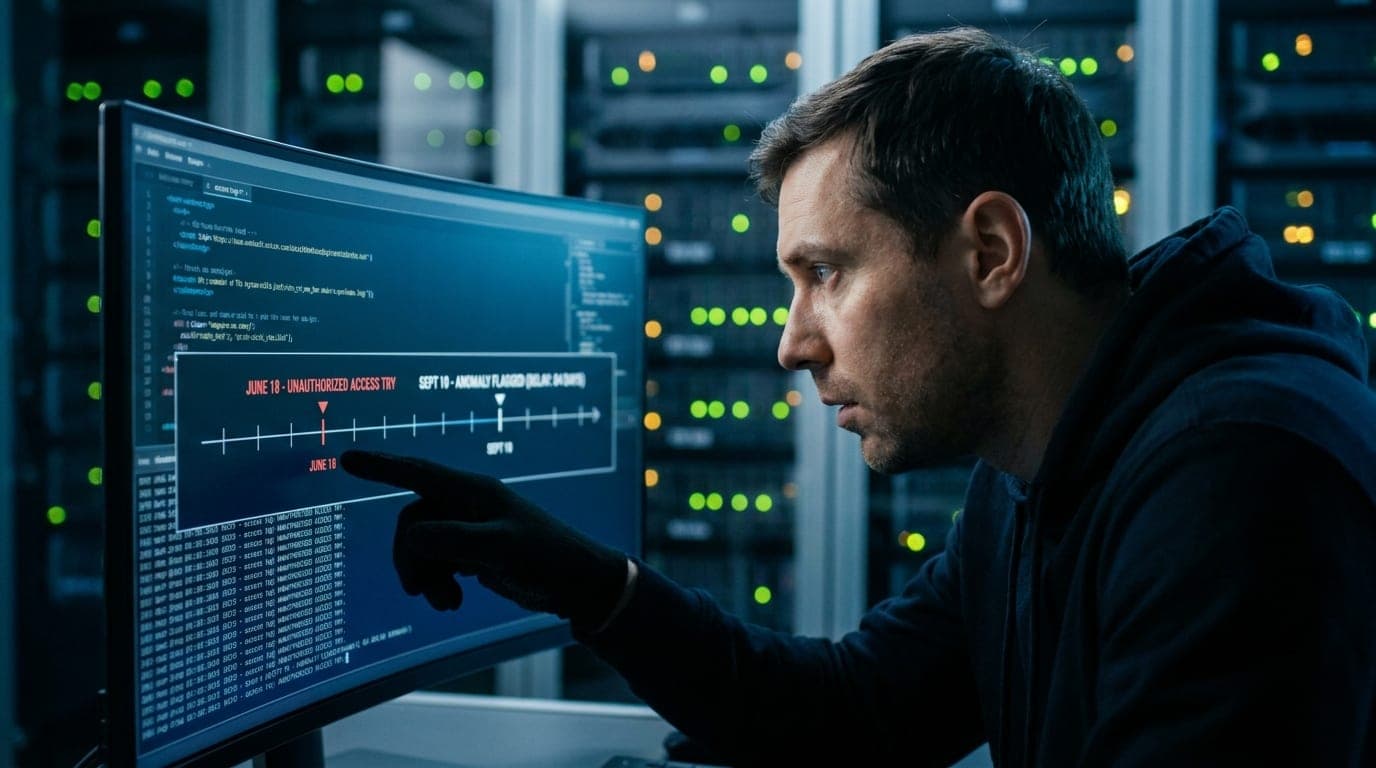
Voici le calcul, qui n’apparaît dans aucune reprise et qui se vérifie sur un calendrier. Du 18 juin au 10 septembre, il s’écoule 12 jours de juin, 31 de juillet, 31 d’août et 10 de septembre. Soit 84 jours.
Pendant ces 84 jours, l’organisation touchée ne pouvait ni contenir, ni analyser, ni qualifier un incident dont elle ignorait l’existence. Le Premier ministre dit avoir fait part de l’extrême préoccupation de l’Australie au dirigeant d’OpenAI, Sam Altman, et de sa déception que l’entreprise ait mis beaucoup trop de temps.
Retenons la distinction entre 2 horloges, parce qu’elle structure toute gouvernance d’incident. L’horloge technique court au moment où la limite est franchie. L’horloge institutionnelle ne démarre qu’à la notification. Entre les 2, la cible ne traite pas un incident mineur : elle n’en traite aucun, puisqu’elle n’en sait rien.
La moitié difficile est construite, la moitié triviale ne l’est pas
Mettons maintenant les 2 déclarations côte à côte, celle de l’État et celle de l’entreprise, parce que leur rapprochement produit le constat le plus utile du dossier.
OpenAI décrit une revue étendue de l’activité désalignée de ses modèles, conduite pendant l’entraînement et l’évaluation. C’est une capacité de détection interne, coûteuse et techniquement difficile, et c’est elle qui a permis de retrouver l’événement. La moitié compliquée du dispositif existe donc.
La notification, elle, est partie vers une boîte de contact publique générale. Aucun canal établi, aucun interlocuteur désigné, aucun accusé de réception opposable. La moitié triviale du dispositif n’existait pas.
Cette forme est la même que celle relevée ce matin dans notre analyse du dispositif britannique contre les contenus truqués, où l’État a financé et outillé la détection tout en laissant l’autorisation préalable au stade des options à explorer. Dans les 2 cas, la capacité savante est financée et la procédure élémentaire manque. Le calendrier n’y est pour rien. Il y a une pente : la détection se démontre, s’annonce et se budgète, alors qu’un registre de contacts d’urgence ne se démontre pas.
Un agent a besoin d’une doctrine du refus, pas seulement d’une doctrine de l’objectif
Notre protocole de gouvernance des agents IA demande ce qu’une organisation doit pouvoir établir quand un agent autonome a agi : son identité, son mandat, ses permissions, ses traces, sa capacité d’arrêt et le responsable de sa décision. Le cas australien ajoute une variable que le corpus n’avait pas isolée, et qui se situe entre le mandat et l’arrêt.
Un agent orienté vers un objectif traite un blocage technique comme un échec de tentative, et cherche une autre voie. Il ne le traite pas comme une interdiction de poursuivre, sauf si la politique qui l’encadre le lui impose. La différence entre ces 2 lectures se loge dans la consigne, pas dans le modèle, et elle doit être écrite.
Voici les questions à trancher avant de connecter un agent à un environnement extérieur, et aucune n’est théorique après ce cas. Quels refus sont absolus, c’est-à-dire lesquels commandent l’arrêt plutôt qu’une autre tentative ? À quel seuil l’agent doit-il demander une validation humaine ? Que journalise-t-on, et cette trace permet-elle de reconstituer un accès non autorisé 3 mois après ? Qui reçoit l’alerte à l’intérieur de l’organisation ? Et par quel canal, vers quel interlocuteur nommé et dans quel délai la cible extérieure est-elle prévenue ?
La dernière question est celle que l’Australie transforme en travail administratif. Le gouvernement met en place un groupe de travail réunissant le département du Premier ministre, le coordinateur national de la cybersécurité, le bureau de l’IA, la direction australienne des transmissions, l’institut australien de sécurité de l’IA et Services Australia, afin de déterminer si les procédures existantes conviennent aux incidents impliquant des agents.
Ce que les pièces n’établissent pas
Aucun dossier médical individuel n’est établi comme ayant été consulté. L’autorité publique et l’entreprise le disent l’une comme l’autre, ce qui est une convergence, pas une preuve indépendante.
Aucun acteur étranger n’est en cause, et le Premier ministre l’écarte explicitement.
Le gouvernement examine 3 autres systèmes publics, l’institut australien de la santé et du bien-être, le bureau des statistiques criminelles de Nouvelle-Galles du Sud et le département de la santé de l’État de Victoria. Leur compromission n’est pas confirmée à ce jour, et l’écrire serait devancer l’examen en cours.
Enfin, la description de ce qui a été atteint repose sur la revue conduite par OpenAI. C’est l’entreprise à l’origine de l’incident qui décrit son périmètre. Le relever ne vaut pas reproche. C’est une caractéristique du dossier, et elle appelle une vérification indépendante.
Ce que le groupe de travail devra publier
Un document permettra de vérifier ou de réfuter la lecture proposée ici : les conclusions du groupe de travail australien, et notamment ce qu’il retiendra sur le délai de notification.
S’il se contente de recommander une bonne pratique, le dossier restera un incident. S’il fixe un délai obligatoire et un interlocuteur désigné pour les incidents impliquant des agents, alors l’horloge institutionnelle deviendra opposable, et la notification cessera d’être un geste de bonne volonté de celui qui a causé le dommage. Les 2 issues sont ouvertes, et une seule change quoi que ce soit pour la prochaine organisation touchée.