Le 22 septembre 2026, l’agence européenne pour la cybersécurité a publié son Threat Landscape 2026. Un chiffre va circuler seul : 57 % des incidents visant l’Union sont à motivation idéologique, contre près de 30 % à motivation financière.
Il faut tout de suite poser 2 bornes, sans quoi ce chiffre ment.
La première est temporelle. Le rapport analyse la période du 1er janvier au 31 décembre 2025. La publication est nouvelle, les incidents ne le sont pas.
La seconde est plus importante. Les DDoS représentent 51 % des cas enregistrés, et le rapport les qualifie lui-même de faible impact. « 57 % d’incidents idéologiques » ne veut donc pas dire « 57 % des cyberattaques graves contre l’Europe sont géopolitiques ». Ce n’est pas ce que dit l’agence, et l’écrire serait durcir une statistique de volume en statistique de gravité.
Le nombre mesure l’exposition, pas le dommage
Il faut revenir sur les 57 %, parce que c’est le chiffre qui circulera seul et que sa lecture spontanée est fausse.
Une motivation idéologique dit pourquoi quelqu’un attaque. Elle ne dit rien de ce qu’il obtient. Or le corpus est dominé par des dénis de service que l’agence qualifie elle-même de faible impact, et qui indisponibilisent un site pendant un temps borné sans compromettre quoi que ce soit.
Dans le même rapport, l’agence continue de désigner le rançongiciel comme la menace produisant l’impact immédiat le plus important dans l’Union. Ce n’est pas une contradiction, ce sont 2 mesures différentes : une fréquence d’exposition d’un côté, une gravité de dommage de l’autre.
La confusion des 2 produit une erreur de décision très concrète. Une organisation qui lit « 57 % des incidents sont idéologiques » réoriente ses moyens vers la menace la plus visible, au moment précis où la menace la plus coûteuse est ailleurs. Compter des incidents et mesurer un risque sont 2 métiers, et le premier ne remplace jamais le second.
La phrase qui change la pratique
Une fois ces bornes posées, le rapport contient une observation qui vaut bien plus que le pourcentage.
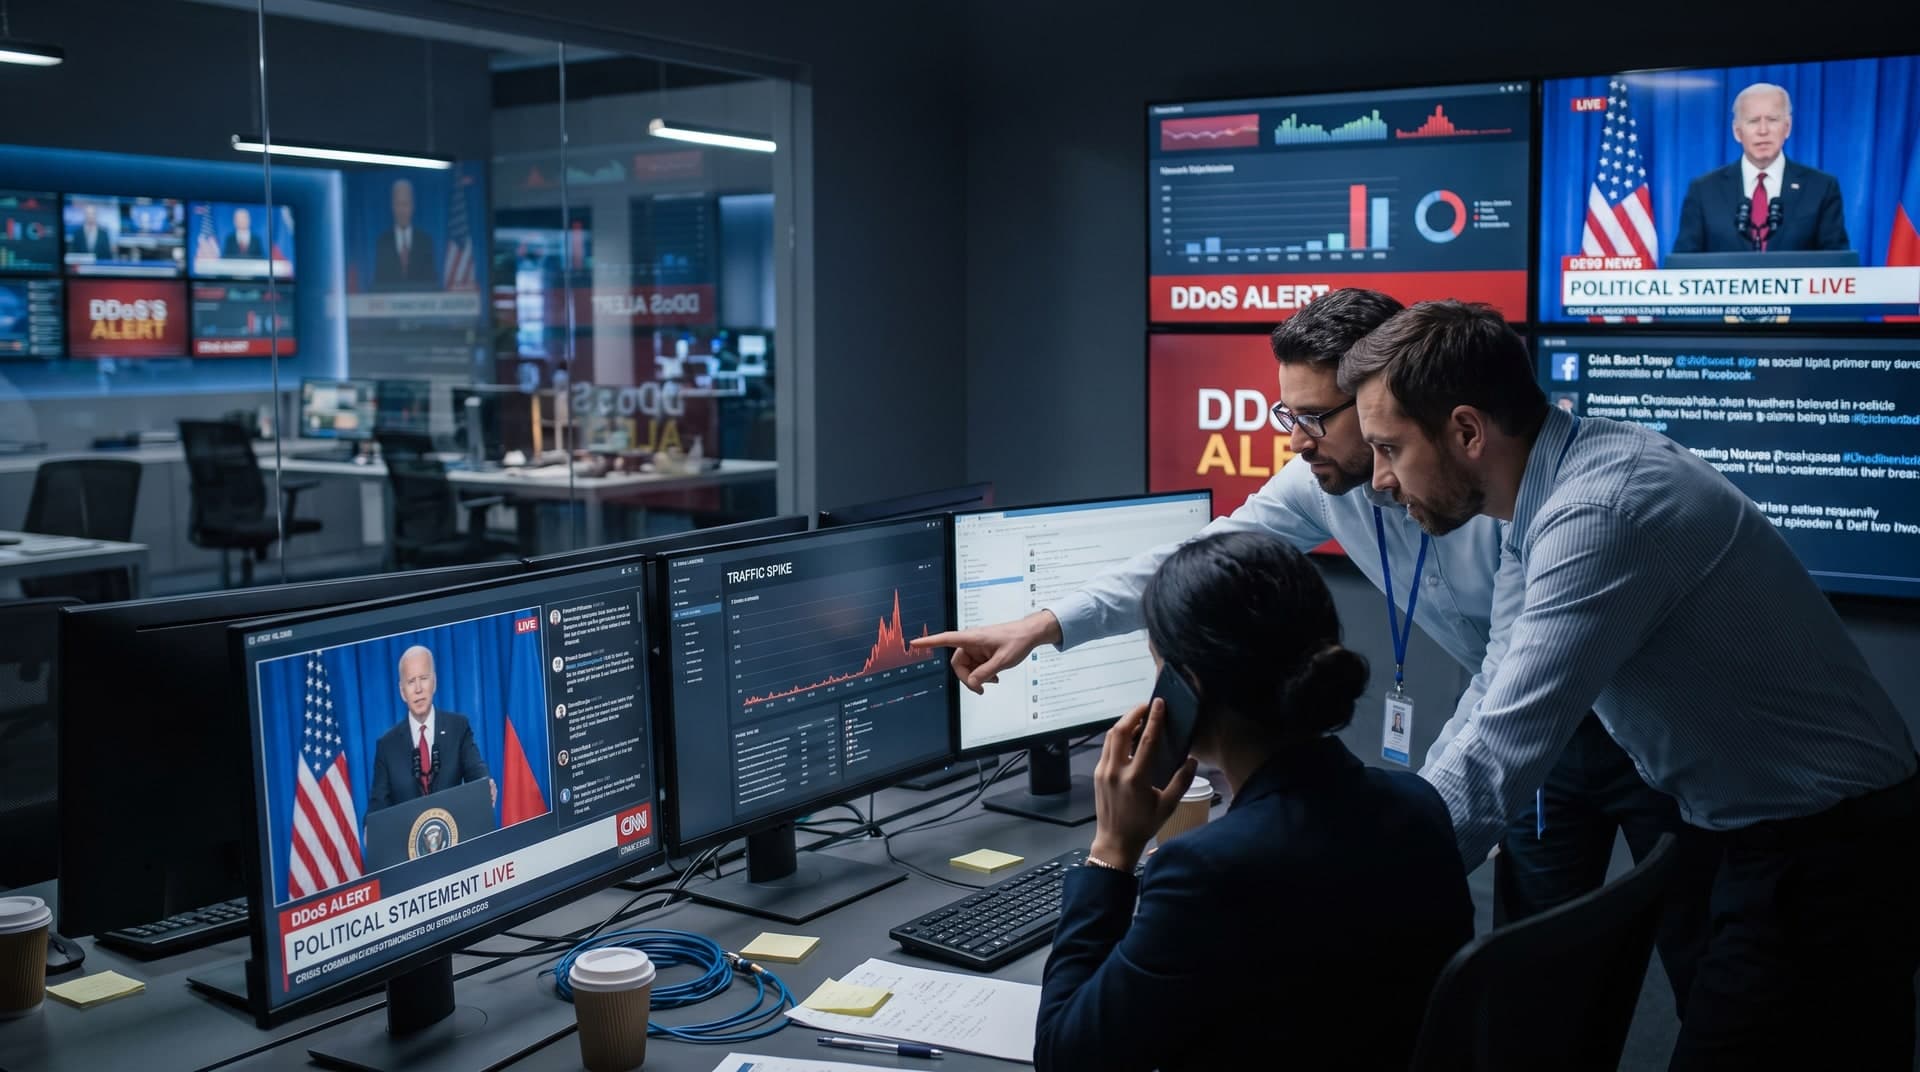
À propos de ces vagues de DDoS, l’agence écrit qu’elles ont été « principalement façonnées par les évolutions géopolitiques et provoquées par des événements spécifiques tels que des déclarations politiques ».
La dimension politique d’une attaque cessait jusqu’ici d’être un fait technique pour devenir une interprétation d’analyste. Ici, elle redevient un fait : la prise de parole apparaît comme une variable temporelle de l’activité technique observée.
L’agence compte par ailleurs 4 709 revendications hacktivistes visant des États membres sur l’année, dont plus de 89 % concernent des DDoS. Les campagnes s’alignent notamment sur des élections, des manifestations, des tensions géopolitiques et le soutien apporté à l’Ukraine.
Qui est visé, et ce que cela déplace
Les cibles ne sont pas quelconques. 73 % des organisations touchées relèvent des catégories essentielles ou importantes au sens de la directive NIS 2. L’administration publique représente à elle seule 32 % des incidents, et dans ce secteur 82 % des incidents sont des DDoS.
Autrement dit, le secteur le plus exposé est aussi celui qui parle le plus, et dont la parole engage un État.
La conséquence est directe pour une direction de la communication publique ou institutionnelle. Jusqu’ici, un plan de prise de parole se préparait avec une seule question : comment cette déclaration sera-t-elle reçue ? Il en faut désormais une seconde, et elle ne relève ni du même métier ni de la même direction.
Quel surcroît de risque technique cette déclaration déclenche-t-elle dans les heures qui la suivent ?
C’est la jonction exacte entre affaires publiques, communication stratégique et cybersécurité, et elle n’a pas de propriétaire dans la plupart des organigrammes.
La conséquence n’est pas de se taire. Elle est que le calendrier de prise de parole cesse d’être une donnée purement éditoriale pour devenir aussi une donnée d’exploitation. Une annonce géopolitique sensible se prépare désormais avec 3 équipes autour de la table : celle qui écrit, celle qui surveille, celle qui assure la continuité.
Non pour arbitrer si l’on parle, ce qui ne regarde pas la sécurité. Pour savoir quand on parle, qui veille dans les heures qui suivent, et ce qu’on répond si le site tombe pendant que la déclaration circule.
Convergence n’est pas coordination
Le rapport relève une autre évolution : les outils, les infrastructures et les modes opératoires convergent entre cybercriminalité, hacktivisme et acteurs liés à des États. Il observe aussi l’usage quotidien de contenus synthétiques, audio, vidéo et texte, dans les activités de manipulation de l’information.
Cette convergence est un fait technique. Elle n’établit rien sur les liens entre ces acteurs.
Un hacktiviste qui emploie la même infrastructure qu’un acteur étatique n’en devient pas le relais. Et une revendication n’est pas une attribution : revendiquer coûte un message, démontrer coûte une enquête. Confondre les 2 est la faute la plus fréquente de la couverture de ces vagues, et elle est d’autant plus tentante que l’attaquant, lui, a tout intérêt à ce qu’on la commette.
Ce que le rapport ne démontre pas
Il ne démontre pas une aggravation de la menace grave. Une part écrasante des incidents comptés sont des DDoS à faible impact, et leur nombre mesure une mobilisation, pas un dommage.
Il ne démontre pas de causalité entre une déclaration donnée et une attaque donnée. Il établit une corrélation temporelle à l’échelle d’un corpus annuel, ce qui est un fait statistique et non un lien de cause à effet dans un cas particulier.
Il ne démontre pas que les auteurs agissent pour le compte d’un État. L’agence indique que les opérations associées à des acteurs étatiques restent principalement des intrusions, catégorie distincte de la masse hacktiviste.
Les 4 décisions que ce rapport rend urgentes
Qui regarde le calendrier de parole avec la sécurité ? La question n’est pas de censurer une déclaration, elle est de savoir qu’une déclaration ouvre une fenêtre, et de la surveiller pendant qu’elle est ouverte.
Qu’est-ce qu’un incident de faible impact chez vous ? Un site institutionnel indisponible 40 minutes n’est pas un incident de sécurité majeur, mais c’est un incident de réputation complet si personne n’a prévu quoi dire.
Qui parle pendant une indisponibilité ? Le silence est la réponse par défaut, et c’est la pire : il laisse la revendication de l’attaquant seule sur le terrain, et une revendication non contestée devient la version.
Comment nommez-vous l’auteur, et à quel niveau ? Revendiqué, soupçonné, attribué par une autorité, établi. Les 4 niveaux existent, et une organisation qui n’a pas décidé à l’avance lequel elle emploiera en emploiera un trop haut sous la pression.
Ce que ce rapport installe tient en une ligne. La parole publique n’a plus seulement des conséquences de réception, elle a des conséquences de charge.