Le CERT-FR a publié le 30 septembre 2026 le premier point de situation chiffré de REACTIV, le dispositif de réaction aux violations de données visant les services de l’État. Nous avions analysé en septembre le transfert d’autorité que ce dispositif opère, l’ANSSI pouvant désormais imposer aux ministères des mesures d’urgence et centraliser la communication technique de crise. Le document du 30 septembre ne réannonce pas ce dispositif. Il publie ses premiers nombres, et ce sont eux qui méritent lecture.
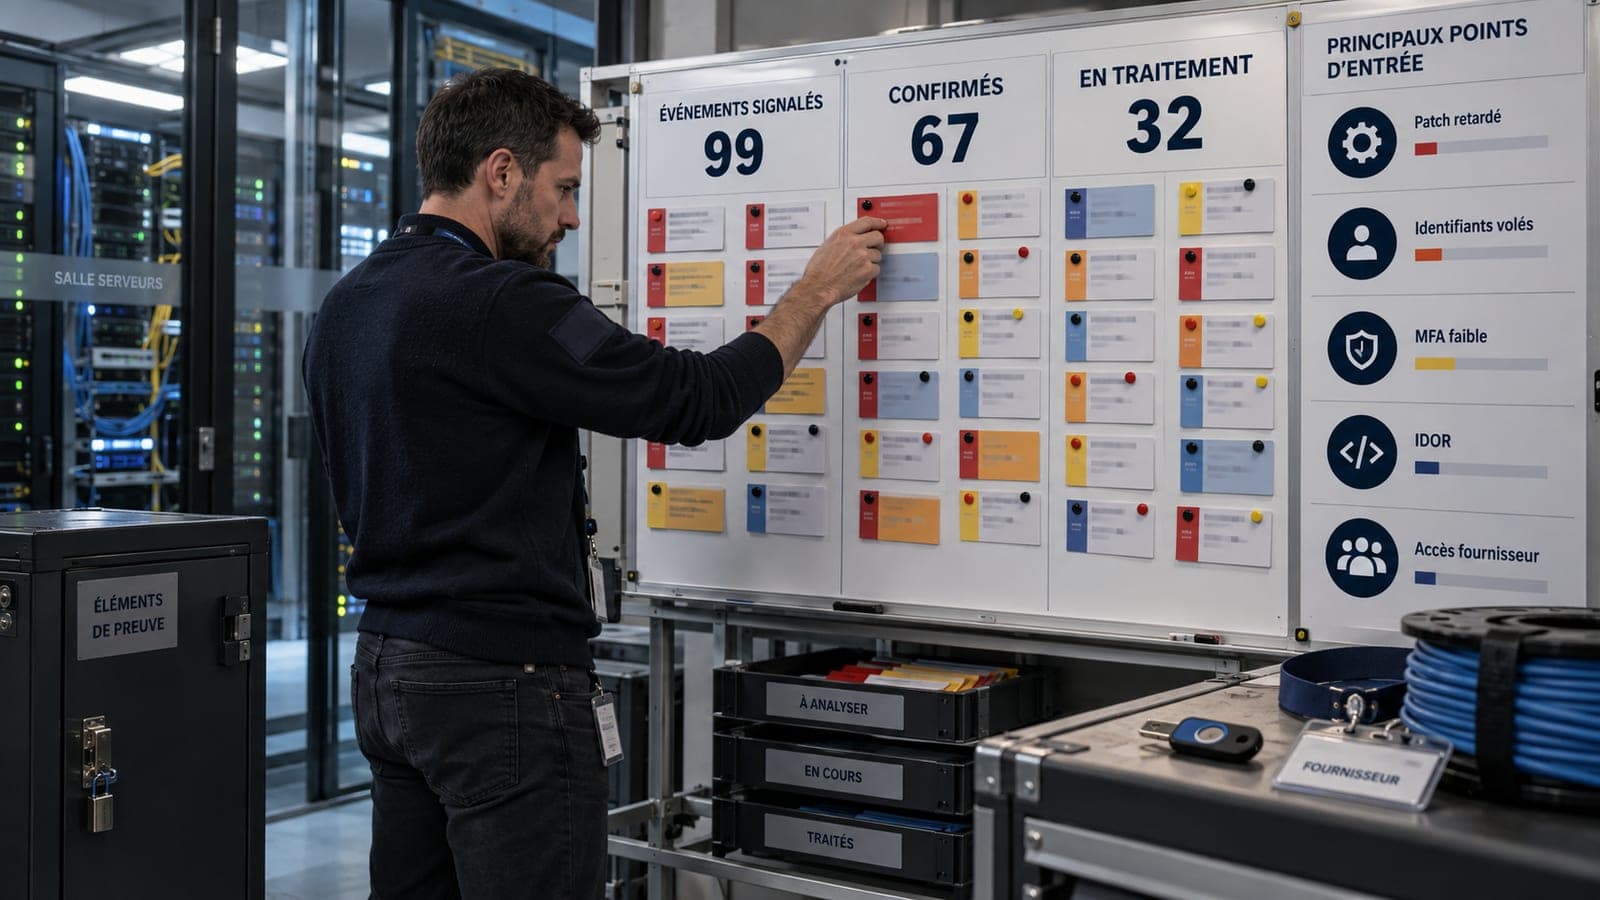
Depuis le 1er août 2026, 99 violations de données ont été portées à la connaissance de l’ANSSI. Sur cet ensemble, 67 sont confirmées, dont 32 encore en cours de traitement par l’agence.
La première précaution de lecture est fournie par le document lui-même, en note de bas de page. Un événement de sécurité comprend des signalements et des incidents ; le signalement correspond à un événement indésirable ou inattendu menaçant la sécurité d’un système, et il devient un incident lorsqu’il relève d’une compromission avérée ou d’une attaque réussie. Les 99 ne sont donc pas 99 attaques réussies, et l’ANSSI précise par ailleurs que ces données sont évolutives et non exhaustives. Nous le soulignons parce que l’arrondi inverse est la reprise la plus probable.
Ce qui a servi de porte d’entrée
La liste des vulnérabilités récurrentes établie par l’ANSSI est, à ce stade, la partie la plus utile du document, et elle est remarquablement peu spectaculaire.
Une vulnérabilité de l’application Metabase, référencée CVE-2026-72898, fait l’objet d’une exploitation massive depuis début août. Il s’agit d’une injection SQL permettant à un utilisateur non authentifié d’accéder à la base de données de l’application et d’obtenir les droits d’administration de l’instance. Au sein des ministères, 9 instances ont été compromises. Le correctif, précise le document, est disponible depuis le 6 août 2026.
Viennent ensuite les identifiants volés par des logiciels dérobeurs d’informations sur des postes personnels utilisés dans un cadre professionnel, ou issus de violations antérieures, qui donnent accès à des services exposés dépourvus de double authentification. Puis les vulnérabilités de type IDOR, qui permettent d’atteindre un objet sans authentification préalable et qui, parfois combinées à d’autres faiblesses, ont rendu possible l’exfiltration massive de documents. Puis l’absence de double authentification, ou le recours à un second facteur faible par courrier électronique, que l’ANSSI qualifie de facteur clé de nombreux incidents analysés. Puis la sous-traitance, un incident ayant vu des données ministérielles volées dans les infrastructures d’un prestataire compromis. Enfin les défauts de développement et de configuration, absence de contrôle des autorisations, injections SQL, fichiers exposés.
Aucun implant exceptionnel, aucune vulnérabilité inédite réservée à un service étatique. Le dénominateur commun tient à l’identité, à l’authentification, aux autorisations et aux fournisseurs. Or ces 4 objets relèvent de décisions d’administration ordinaires, documentées, budgétées, et non d’une course technologique.
Un détail que l’agence publie sur elle-même
Parmi les entités dont le document détaille la compromission par la vulnérabilité Metabase figure le laboratoire d’innovation de l’ANSSI, où 118 comptes utilisateurs ont été compromis, dont une trentaine de comptes d’utilisateurs externes.
Nous le relevons sans ironie, et pour 2 raisons. La première est que l’agence qui a diffusé l’alerte sur cette vulnérabilité l’a publié elle-même, ce qui n’allait pas de soi et constitue une pratique de transparence qu’il faut nommer. La seconde est que ce fait mesure la portée du vecteur mieux qu’aucune formule : une injection SQL dans un outil de visualisation de données, corrigée depuis le 6 août, a atteint des instances ministérielles et l’agence elle-même. Une organisation qui lirait ce rapport en se disant qu’elle est mieux tenue que l’État se tromperait probablement de conclusion.
Ce que le rapport constate, et ce qu’il écrit au conditionnel
Dans son résumé des incidents, le document distingue ce qu’il constate de ce qu’il rapporte. Pour la violation visant l’Agence pour l’enseignement français à l’étranger, le 12 août 2026, il écrit à l’indicatif qu’un compte compromis a permis d’accéder à l’annuaire interne et « d’extraire des informations sur plus de 30 000 personnes », valeur reprise dans sa synthèse des impacts sous la forme « plus de 30 000 utilisateurs ». Pour le portail du Service national universel, il écrit que la faille « aurait exposé 275 000 utilisateurs ». Pour la plateforme Zéro Logement Vacant, que la violation « concernerait 48 millions de propriétaires en France ». Pour Préférence Formation, que la fuite « porterait sur 5 265 personnes ». Sa synthèse des impacts, elle, reprend sans conditionnel « 275 000 utilisateurs du Service national universel » et « 5 265 personnes pour Préférence Formation » : le conditionnel tient dans le détail, il ne survit pas au résumé.
Ce mode n’est pas un détail de style. L’indicatif désigne un fait constaté par l’administration, le conditionnel une revendication ou une qualification en cours. Le plus gros volume du document, 48 millions de propriétaires, est précisément écrit au conditionnel, et son point d’entrée l’est aussi : il « serait la compromission d’une instance Metabase ».
Ce point dépasse la grammaire. Nous tenons qu’une affirmation chiffrée doit être dérivée de la donnée et qu’une seule surface doit faire autorité. Une reprise qui écrirait « 48 millions de propriétaires exposés » sans le conditionnel transformerait une revendication en constat, et c’est ce glissement, plus que le nombre, qui finit par circuler.
L’échelle de ce qui a été exposé
Les volumes publiés méritent d’être repris avec leur périmètre. Fin juillet 2026, le ministère de l’Éducation nationale a détecté une intrusion au cours de laquelle l’attaquant a potentiellement pu exfiltrer les données de 4,35 millions d’enseignants, identité, affectation, grade, formation et indemnités. Une revendication publique du 17 août a révélé l’exfiltration de la base élèves de l’académie de Créteil, portant sur 1 million d’élèves, leurs responsables légaux et des enseignants. Le 19 août, la direction interministérielle du numérique a détecté la compromission du compte Tchap d’un agent. Le 7 septembre, l’ANSSI a été informée d’une revendication de fuite sur un portail du Service national universel exploitant une faille IDOR, qui aurait exposé 275 000 utilisateurs, investigation toujours en cours. Le volet fiscal et patrimonial recouvre près de 353 000 usagers particuliers, 252 000 usagers professionnels et 434 000 propriétaires au titre du serveur cadastral.
Ces nombres se rapportent à des périmètres hétérogènes, personnes concernées, comptes, enregistrements, et ne s’additionnent pas. Le rapport ne les additionne d’ailleurs jamais.
Ce que cela déplace pour une direction
La conséquence la plus directe tient à la communication de crise, et elle est désagréable. Lorsqu’un accès légitime est utilisé avec un identifiant valide, la frontière entre usage normal et activité hostile devient difficile à établir, y compris après coup. Une organisation qui annonce l’ampleur d’une fuite 3 jours après sa détection annonce, en réalité, l’état d’une investigation en cours, et les 32 dossiers encore en traitement chez l’ANSSI le montrent.
Aussi la question à poser à une direction des systèmes d’information ne porte-t-elle pas sur la sophistication de l’adversaire. Elle porte sur le délai entre le correctif publié et le correctif appliqué, ici 6 août pour une exploitation massive observée depuis début août, sur le périmètre réellement couvert par une double authentification, et sur ce que les prestataires détiennent. Nous avons documenté ailleurs que la reprise de maîtrise se prouve plutôt qu’elle ne se déclare : ce rapport fournit, pour la première fois, les nombres qui permettent de la mesurer.
Les limites de ce document
L’ANSSI écrit elle-même que les données sont évolutives et non exhaustives. Le périmètre est celui des violations portées à sa connaissance, qui n’est pas celui des violations survenues. Les 99 événements mêlent signalements et incidents, et seuls 67 sont confirmés. Enfin, un rapport de situation publié pendant que 32 dossiers restent en traitement est, par construction, une photographie partielle, et les valeurs écrites au conditionnel restent à confirmer. Le deuxième point de situation, publié le 12 novembre 2026, recense 64 nouvelles violations portées à la connaissance de l’ANSSI depuis le 30 septembre, dont 5 concernent des ministères ou des organismes sous tutelle ; il relève une baisse importante des violations détectées ou revendiquées dans le périmètre ministériel et aucune faiblesse nouvelle par rapport à celles de septembre. Il ne revient pas sur les valeurs écrites au conditionnel.